Darstellung
Log
Das Log-Management im nomos system Controller erlaubt es Ihnen, alle wichtigen Ereignisse, Aktionen und Systemvorgänge zu überwachen. Dies bietet eine einfache Möglichkeit, den Systemzustand zu überprüfen, Fehler zu diagnostizieren und Benutzeraktionen nachzuverfolgen.
Übersicht der Logs
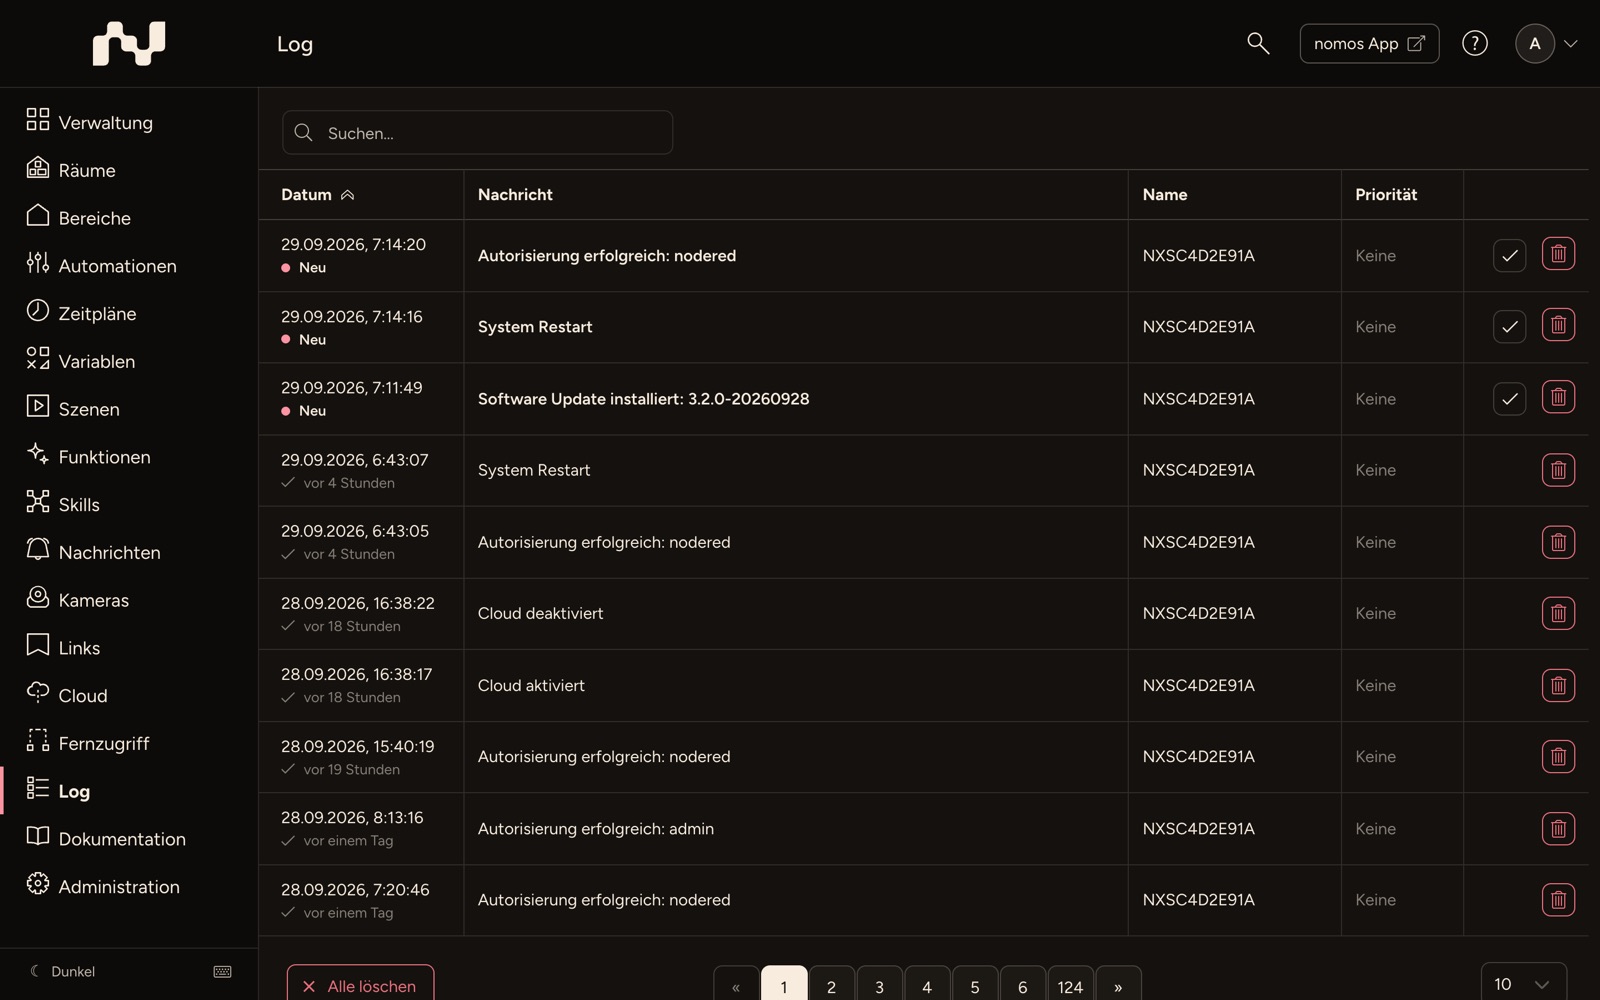
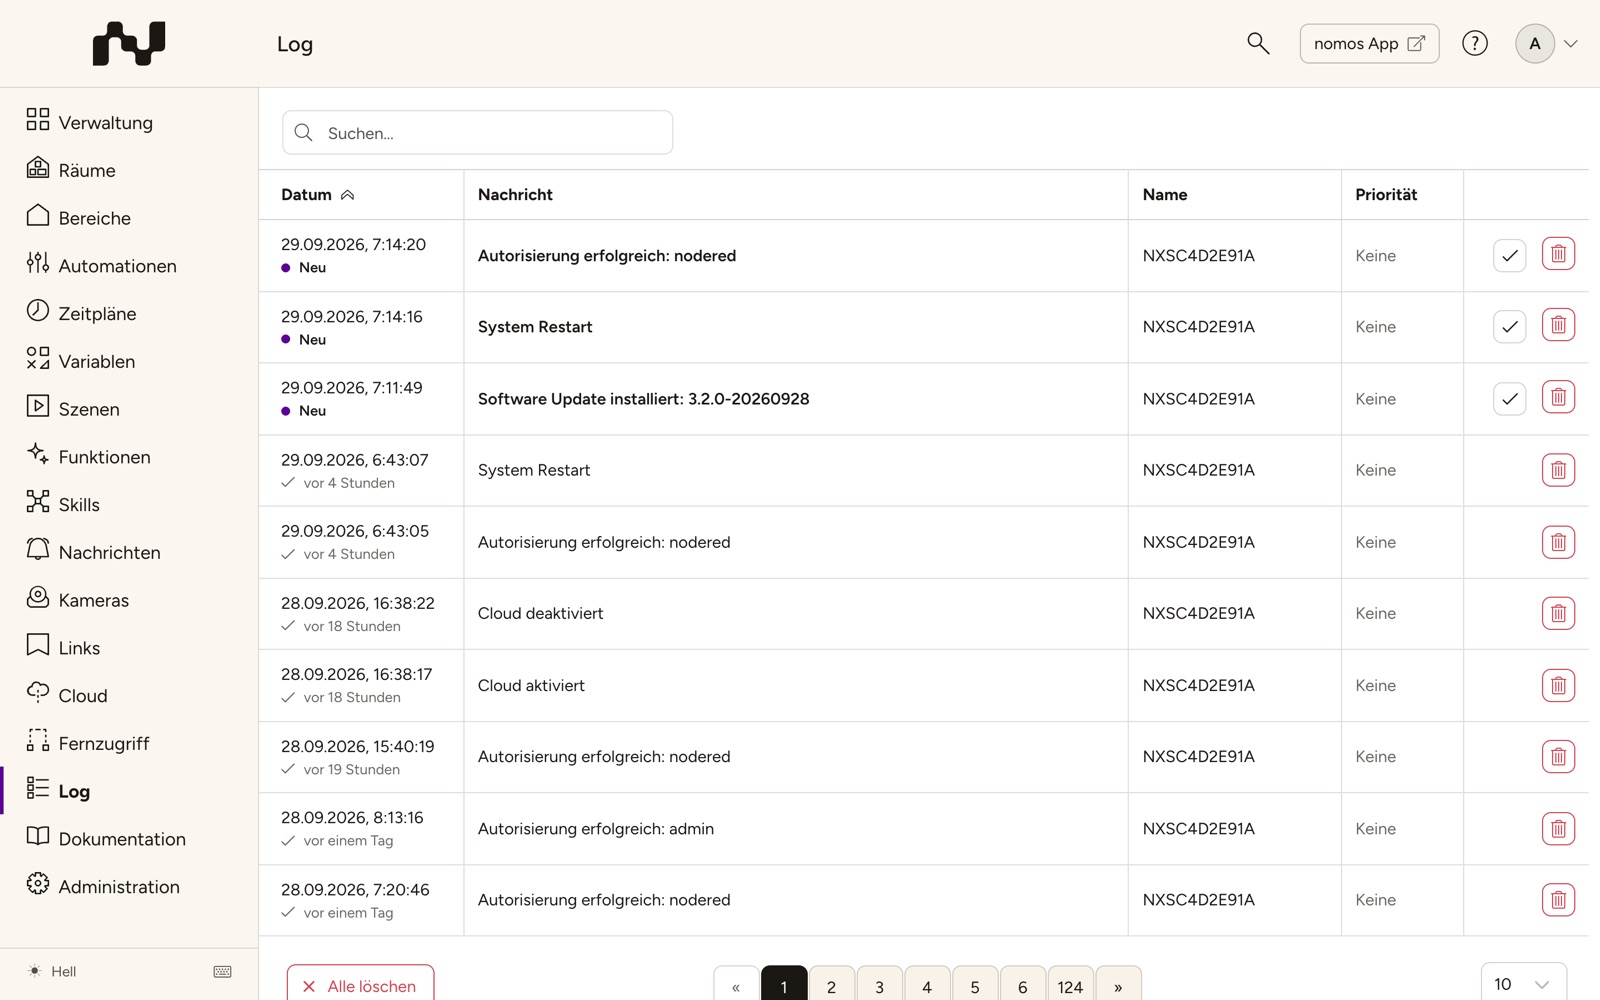
In der Log-Ansicht sehen Sie alle protokollierten Ereignisse. Jede Zeile stellt ein Ereignis dar und enthält die folgenden Informationen:
- Datum: Datum und Uhrzeit des Ereignisses. Darunter steht der Status: Neue Einträge zeigen „Neu“, bestätigte ein Häkchen und wann sie bestätigt wurden. Das Häkchen am Zeilenende bestätigt einen Eintrag. Ebenso bestätigt ist ein Eintrag, sobald Sie ihn antippen oder anklicken, auch auf das Vorschaubild, oder mit den Pfeiltasten darüberfahren. Ein Klick auf den Link zum Gerät oder auf den Papierkorb bestätigt nicht. Die Bestätigung gilt für alle Benutzer.
- Nachricht: Eine Beschreibung des Ereignisses (z. B. "System Restart", "Lizenz Update installiert"). Gehört ein Kamerabild dazu, steht es klein daneben; ein Klick öffnet es.
- Name: Der Name des Systems oder der Komponente, die das Ereignis ausgelöst hat. Lange Namen werden gekürzt, der vollständige Name erscheint beim Darüberfahren.
- Priorität: Gibt die Wichtigkeit des Ereignisses an (Keine, Niedrig, Normal, Hoch oder Notfall). Hoch und Notfall sind farbig hervorgehoben. Auf dem Smartphone entfällt diese Spalte.
Funktionalitäten
- Alle löschen: Sie können mit einem Klick auf die Schaltfläche „Alle löschen“ das gesamte Log-Protokoll leeren. Vorher fragt die Seite nach („Alle Log-Einträge löschen?“), denn das lässt sich nicht rückgängig machen. Dies ist nützlich, um das Log-Management zu vereinfachen und alte Einträge zu entfernen, die nicht mehr relevant sind.
- Ein einzelner Eintrag lässt sich über Löschen nach der Rückfrage Log-Eintrag löschen? entfernen.
- Sicherheitsereignisse aufzeichnen: Administratoren können die Aufzeichnung der Sicherheitsereignisse (siehe unten) im Abschnitt „Sicherheitsereignisse“ unterhalb der Tabelle ein- und ausschalten.
Log-Einträge im Detail
Jeder Log-Eintrag bietet detaillierte Informationen zu verschiedenen Systemvorgängen, wie beispielsweise:
- Systemneustarts
- Installationen von Updates
- Authentifizierungsversuche (erfolgreich oder fehlgeschlagen)
- Anlegen, Ändern und Löschen von Benutzern sowie Änderungen an Berechtigungen
- Aktivierungen oder Deaktivierungen von Funktionen wie Fernzugriff, VPN oder Cloud-Anbindung
- Wiederherstellen eines Backups, Zurücksetzen auf Werkseinstellungen, Migration einer Konfiguration
- Koppeln und Entkoppeln von Management-Clients
Sicherheitsereignisse
Die oben genannten Systemeinträge sind Sicherheitsereignisse: Sie halten fest, wer sich wann angemeldet hat und welche sicherheitsrelevanten Änderungen am nomos system Controller vorgenommen wurden. Ihre Aufzeichnung ist standardmäßig eingeschaltet, auch nach einem Software-Update und bei neuen Controllern.
Administratoren können die Aufzeichnung im Abschnitt „Sicherheitsereignisse“ unterhalb der Tabelle über das Kontrollkästchen „Sicherheitsereignisse aufzeichnen“ ausschalten, zum Beispiel wenn das Log nur für die Diagnose von Geräten genutzt werden soll. Vor dem Ausschalten fragt die Seite nach („Sicherheitsereignisse nicht mehr aufzeichnen?“). Beachten Sie dabei:
- Solange die Aufzeichnung angehalten ist, werden keine Systemeinträge mehr geschrieben, also auch keine Anmeldungen, Benutzer- oder Berechtigungsänderungen und keine Update-Installationen.
- Meldungen von Geräten und Integrationen (z. B. Home Connect, Miele, Spotify) sind davon nicht betroffen und erscheinen weiterhin im Log.
- Das Anhalten und Wiederaufnehmen wird selbst protokolliert („Aufzeichnung der Sicherheitsereignisse ausgeschaltet“ bzw. „… eingeschaltet“), damit die Lücke im Log nachvollziehbar bleibt.
- Durch erneutes Setzen des Kontrollkästchens nehmen Sie die Aufzeichnung wieder auf. Bereits vorhandene Einträge bleiben in beiden Fällen erhalten; sie werden nur über „Alle löschen“ entfernt.
Wir empfehlen, die Aufzeichnung eingeschaltet zu lassen. Das Log ist die einfachste Möglichkeit, unbefugte Anmeldeversuche oder unerwartete Änderungen an Benutzern und Berechtigungen zu erkennen.