

Darstellung
Sicherheit
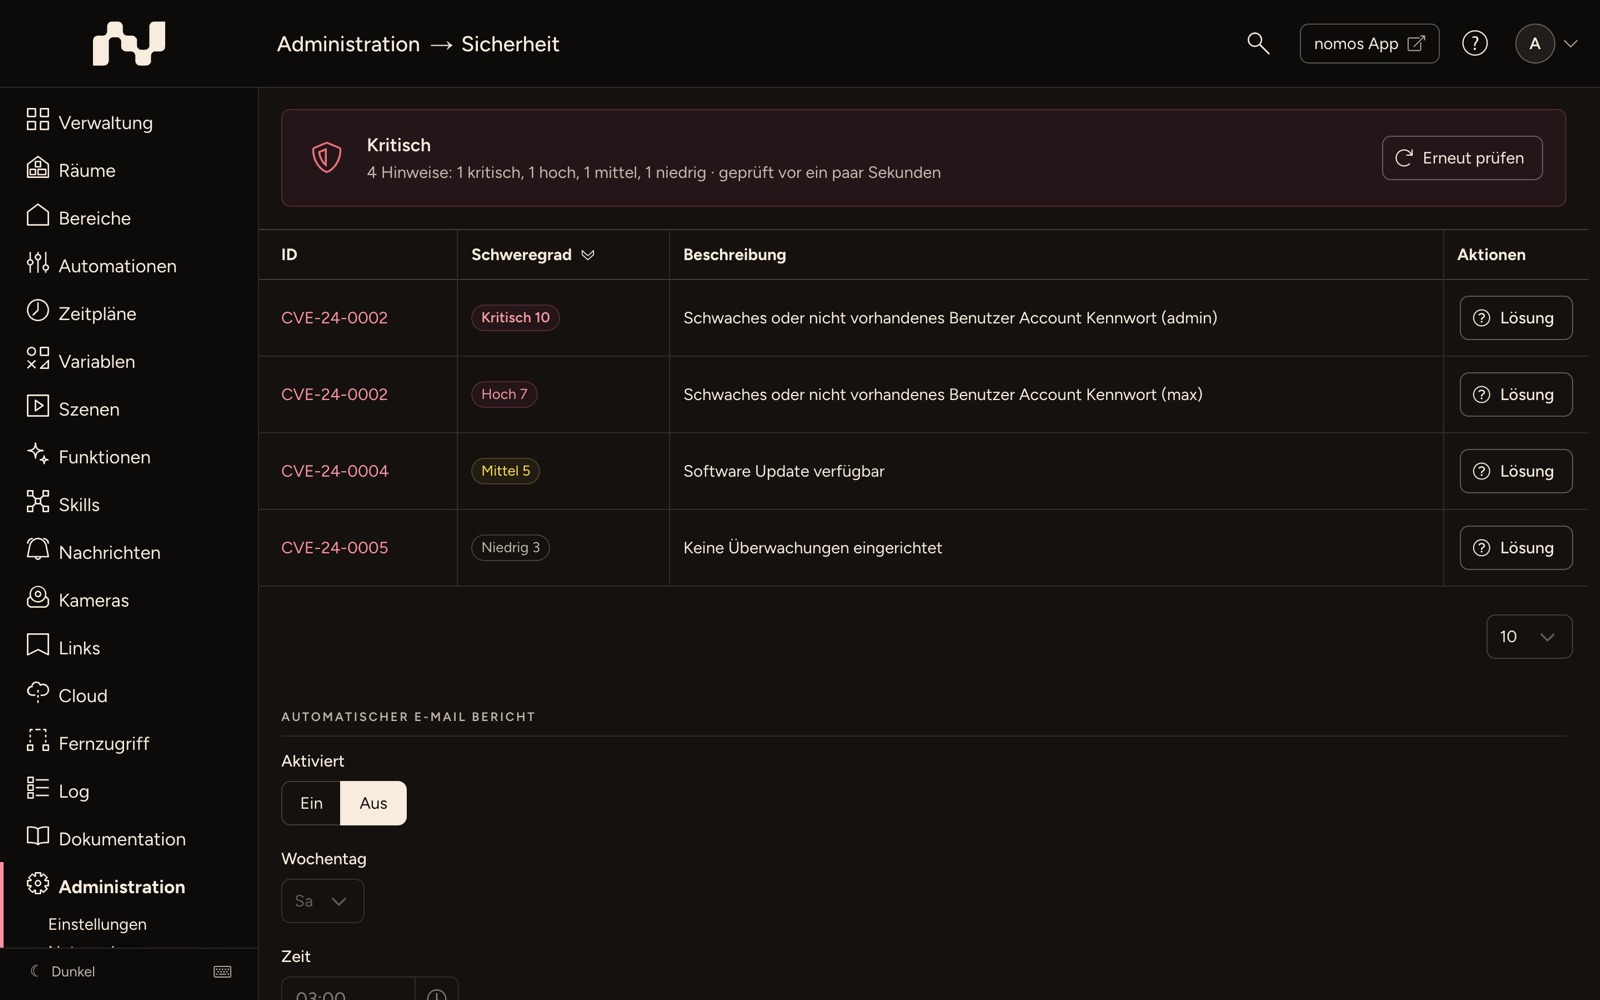
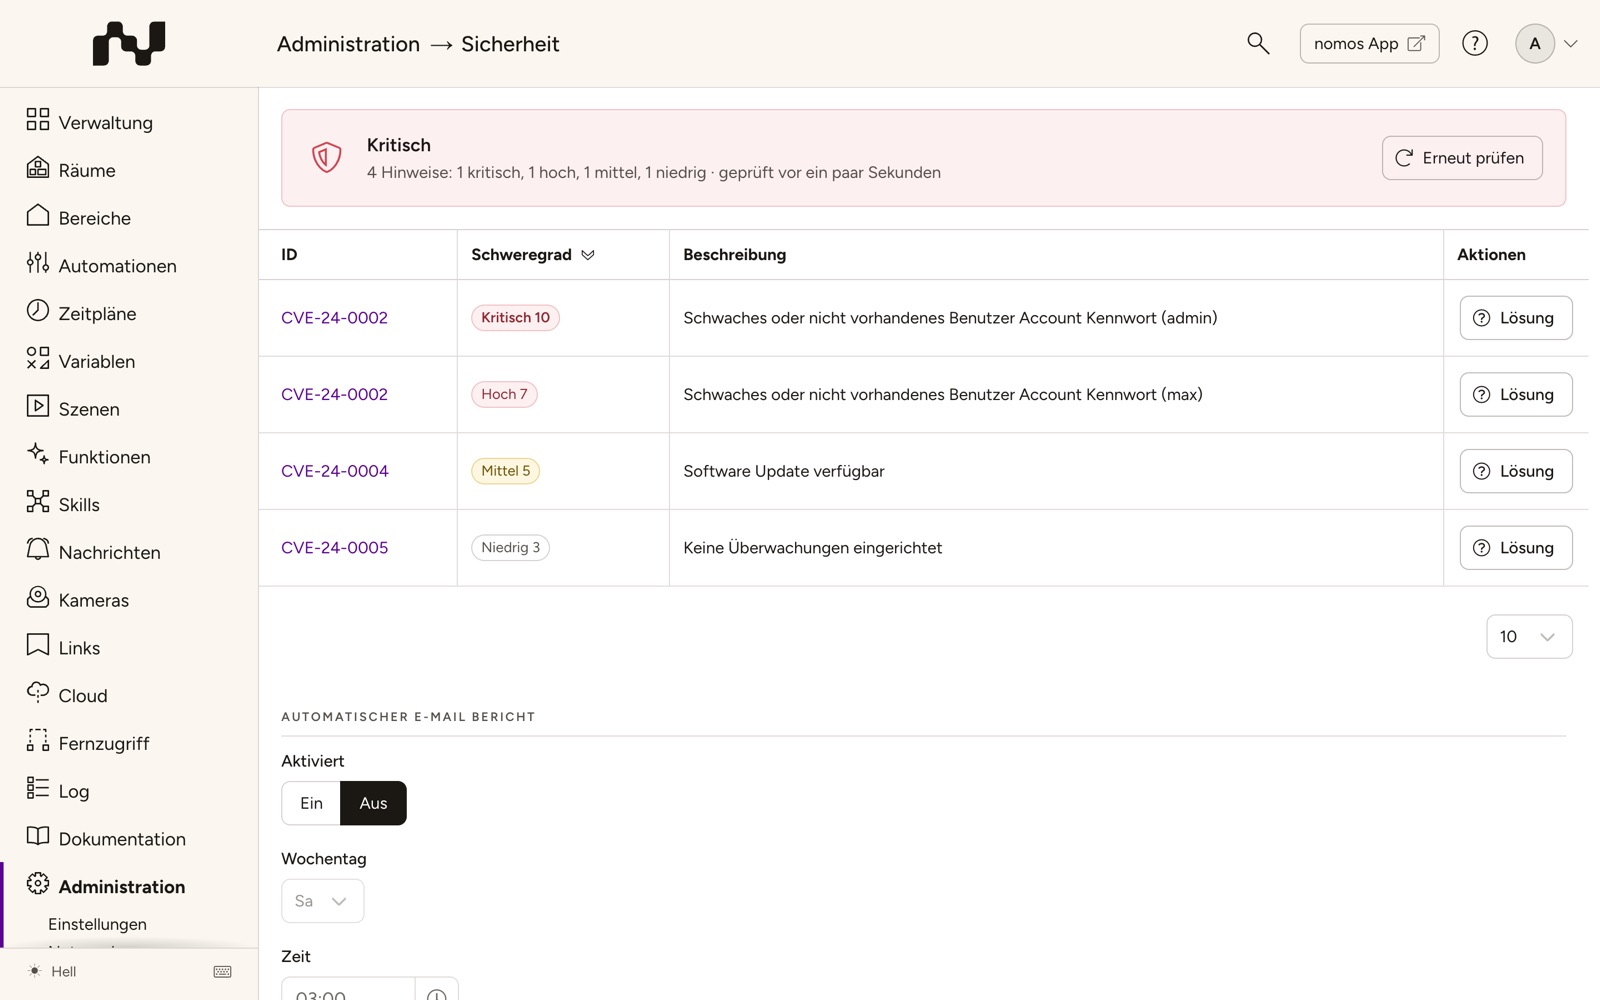
Der nomos system Controller führt regelmäßig eine Sicherheitsüberprüfung durch, um potenzielle Schwachstellen zu identifizieren. Die Ergebnisse dieser Überprüfung werden in einer Tabelle angezeigt.
- Zustand: Der Kopf der Seite nennt den Zustand nach dem schwersten Befund: Keine Probleme gefunden (grün), Verbesserungswürdig (gelb, höchster Schweregrad bis 6), Handlungsbedarf (rot, 7–8) oder Kritisch (rot, 9–10). Darunter steht, wie viele Hinweise es je Stufe gibt und wann geprüft wurde, z. B. „4 Hinweise: 1 kritisch, 1 hoch, 1 mittel, 1 niedrig · geprüft vor 2 Minuten“.
- Erneut prüfen: Startet die Prüfung noch einmal, etwa nachdem Sie einen Befund behoben haben. Während der Prüfung steht im Kopf Sicherheit wird geprüft….
- ID: Eine Kennung der Prüfung, z. B. CVE-24-0002. Es handelt sich um eine interne nomos Kennung, nicht um einen Eintrag der öffentlichen CVE-Datenbank.
- Schweregrad: Die Schwere des Befunds von 1 bis 10 mit seiner Stufe: Kritisch (9–10), Hoch (7–8), Mittel (4–6), Niedrig (1–3). Höhere Zahlen bedeuten ein höheres Risiko.
- Beschreibung: Eine kurze Beschreibung der Sicherheitslücke.
- Aktionen/Lösung: Für jeden Befund wird eine Schaltfläche Lösung angeboten, die Sie zur passenden Seite der Konfiguration führt.
- Automatischer E-Mail Bericht: Unter der Tabelle schalten Sie mit Aktiviert einen wöchentlichen Bericht per E-Mail ein und wählen Wochentag und Zeit.
Prüfungen im Überblick
Der Zustand im Kopf richtet sich nach dem schwersten Befund. Schwache Kennwörter werden je Konto gemeldet: Sind mehrere Konten betroffen, erscheint die Meldung mehrfach.
| ID | Meldung | Schweregrad | Lösung führt zu |
|---|---|---|---|
| CVE-24-0002 | Schwaches oder nicht vorhandenes Benutzer Account Kennwort (‹Benutzername›) | 10 (admin), 7 (user) | Benutzer |
| CVE-24-0003 | Gastzugriff aktiviert | 4 | Benutzer |
| CVE-24-0004 | Software Update verfügbar | 5 | Software Update |
| CVE-24-0005 | Keine Überwachungen eingerichtet | 3 | – (siehe nomos System Manager) |
| CVE-24-0006 | Es wurde schon seit längerer Zeit kein Backup mehr erstellt | 5 | Konfiguration |
| CVE-24-0007 | Hohe Netzwerk Latenz | 7 | Netzwerk |
| CVE-24-0008 | Hohe CPU Temperatur | 7 | Erweitert |
| CVE-24-0009 | Hohe CPU Auslastung | 9 | Erweitert |
| CVE-24-0010 | Hohe RAM Auslastung | 6 | Erweitert |
| CVE-24-0011 | Hohe Speicher Auslastung | 9 | Erweitert |
| CVE-24-0012 | MQTT Broker hat keine Authentifizierung konfiguriert | 8 | MQTT |
Prüfungen und Behebung
CVE-24-0002
Prüft: ob ein aktiviertes Benutzerkonto kein Kennwort hat, ein Kennwort, das dem Benutzernamen entspricht, oder ein verbreitetes Standardkennwort. Deaktivierte Konten werden nicht geprüft.
Warum: Solche Kennwörter werden bei einem Angriff zuerst ausprobiert. Ein Konto der Gruppe "admin" gibt vollen Zugriff auf die Anlage, darum ist der Schweregrad dort am höchsten.
Behebung: Öffnen Sie unter Benutzer das genannte Konto mit Bearbeiten. Setzen Sie Kennwort ändern, tragen Sie unter Altes Kennwort das bisherige und unter Neues Kennwort ein starkes neues Kennwort ein und übernehmen Sie es mit Speichern. Ein Konto, das niemand mehr braucht, schalten Sie unter Status mit Aktiv aus oder löschen es. Vor der Übergabe an den Kunden vergibt Einrichtung für neue Benutzer den neuen Konten zufällige Kennwörter.
CVE-24-0003
Prüft: ob der Gastbenutzer "guest" aktiviert ist.
Warum: Mit aktiviertem Gastbenutzer bietet die App eine Anmeldung ohne Kennwort an. Jeder im Netzwerk kann die Anlage dann im Rahmen der Berechtigungen des Gastbenutzers bedienen.
Behebung: Klicken Sie unter Benutzer in der Zeile "guest" auf das Statussymbol in der ersten Spalte; damit ist der Gastbenutzer deaktiviert. Brauchen Sie ihn weiterhin, beschränken Sie seine Berechtigungen auf das Nötigste. Beim Einschalten des Fernzugriffs bietet der Controller das Deaktivieren ebenfalls an.
CVE-24-0004
Prüft: ob eine neuere Software für den Controller bereitsteht.
Warum: Updates schließen bekannte Sicherheitslücken. Ein veralteter Controller bleibt für diese Lücken angreifbar.
Behebung: Installieren Sie das Update unter Software Update mit Installieren bzw. Sicherheitsupdate installieren. Lassen Sie Sicherheitsupdates automatisch installieren eingeschaltet, damit Sicherheitsupdates auch ohne Ihr Zutun eingespielt werden.
CVE-24-0005
Prüft: ob mindestens eine Überwachung eingerichtet ist. Eine Überwachung meldet per Push oder E-Mail, wenn Geräte nicht mehr erreichbar sind.
Warum: Ohne Überwachung bleibt ein Geräteausfall unbemerkt, bis jemand das Gerät bedienen will. Der Befund ist ein Hinweis mit niedrigem Schweregrad.
Behebung: Richten Sie im nomos System Manager für den Controller eine Überwachung ein: im Tab Überwachung mit Name, den zu überwachenden Geräten, der Wartezeit bis zur Meldung und den Empfängern. Die Konfiguration des Controllers hat dafür keine eigene Seite, darum bietet der Befund keine Schaltfläche Lösung. Alternativ legen Sie Überwachungen über MCP an (Werkzeug monitoring_add).
CVE-24-0006
Prüft: ob in den letzten 120 Tagen eine Sicherung der Konfiguration erstellt wurde. Auch eine inzwischen wieder gelöschte Sicherung zählt.
Warum: Ohne aktuelle Sicherung geht bei einem Defekt oder einem versehentlichen Zurücksetzen alles verloren, was seit der letzten Sicherung eingerichtet wurde.
Behebung: Geben Sie unter Konfiguration bei Konfiguration sichern einen Namen ein und klicken Sie auf Sichern. Bewahren Sie die Datei außerhalb des Controllers auf.
CVE-24-0007
Prüft: die Antwortzeit ins Internet. Der Controller sendet einen Ping an mehrere bekannte Ziele; braucht selbst die schnellste Antwort eine Sekunde oder länger, erscheint der Befund. Antwortet kein Ziel, gibt es keinen Befund.
Warum: Eine langsame Verbindung verzögert Fernzugriff, Cloud-Dienste, Benachrichtigungen und Updates und deutet auf eine gestörte oder überlastete Netzwerkverbindung hin.
Behebung: Prüfen Sie unter Netzwerk die Einstellungen, insbesondere Router, DNS Server 1 und DNS Server 2, und außerdem Router, Verkabelung und Internetanschluss. Welche Verbindungen der Controller braucht, steht unter Systemvoraussetzungen.
CVE-24-0008
Prüft: ob die Prozessortemperatur 85 °C oder mehr beträgt.
Warum: Dauerhafte Hitze verkürzt die Lebensdauer der Hardware; der Prozessor drosselt sich, und der Controller kann ausfallen.
Behebung: Die aktuelle Temperatur steht unter Erweitert im Abschnitt Leistung bei CPU. Sorgen Sie am Einbauort, etwa im Verteiler, für ausreichende Belüftung und Abstand zu Wärmequellen. Ist zugleich die Auslastung hoch, beheben Sie zuerst CVE-24-0009.
CVE-24-0009
Prüft: ob die durchschnittliche Systemlast der letzten 15 Minuten 0,9 oder mehr beträgt.
Warum: Ein dauerhaft ausgelasteter Controller reagiert verzögert; Automationen und Befehle werden spät oder gar nicht ausgeführt.
Behebung: Die aktuelle Auslastung steht unter Erweitert im Abschnitt Leistung bei CPU. Häufige Ursachen sind Automationen, die sich gegenseitig auslösen, oder aufwendige Node-RED-Flows. Die Ausgabe unter Interner Dienst zeigt, was der Controller gerade verarbeitet; Neustart startet den internen Dienst neu.
CVE-24-0010
Prüft: ob 15 % oder weniger des Arbeitsspeichers frei sind.
Warum: Wird der Arbeitsspeicher knapp, beendet das System Prozesse; Dienste fallen dann aus oder starten neu.
Behebung: Die Belegung steht unter Erweitert im Abschnitt Leistung bei RAM. Prüfen Sie Node-RED-Flows und gleichzeitig geöffnete Kamera-Streams. Bleibt der Wert hoch, starten Sie unter Interner Dienst mit Neustart den internen Dienst neu.
CVE-24-0011
Prüft: ob 15 % oder weniger des Datenspeichers frei sind.
Warum: Ist der Datenspeicher voll, kann der Controller Konfiguration, Aufzeichnungen und Updates nicht mehr schreiben.
Behebung: Die Belegung steht unter Erweitert im Abschnitt Leistung bei Speicher. Entfernen Sie nicht mehr benötigte Dateien. Bleibt der Wert hoch, wenden Sie sich an den Support.
CVE-24-0012
Prüft: ob der integrierte MQTT-Broker eingeschaltet ist und Verbindungen ohne Benutzername und Kennwort annimmt.
Warum: Ohne Authentifizierung kann jedes Gerät im Netzwerk Werte mitlesen und Befehle an den Controller senden.
Behebung: Setzen Sie unter MQTT Authentifizierung, tragen Sie Benutzername und Kennwort ein und übernehmen Sie beides mit Speichern. Hinterlegen Sie dieselben Zugangsdaten anschließend in Ihren eigenen MQTT-Clients.
Zusätzliche Sicherheitsmaßnahmen
- Regelmäßige Sicherheitsüberprüfungen: Planen Sie regelmäßige Sicherheitsüberprüfungen, etwa mit dem wöchentlichen Bericht unter Automatischer E-Mail Bericht.
- Firewall-Konfiguration: Konfigurieren Sie Ihre Firewall, um unbefugten Zugriff auf den nomos system Controller zu verhindern. Welche Ports und Verbindungen der Controller nutzt, steht unter Systemvoraussetzungen.
- Netzwerk-Sicherheit: Schützen Sie Ihr Netzwerk mit starken Kennwörtern und anderen Sicherheitsmaßnahmen.
- Zugriffskontrolle: Stellen Sie sicher, dass nur autorisierte Personen Zugriff auf den nomos system Controller haben.