

Apparence
Sécurité
Le contrôleur nomos effectue régulièrement une vérification de sécurité pour identifier les vulnérabilités potentielles. Les résultats de cette vérification sont affichés dans un tableau.
- État : L'en-tête de la page indique l'état selon le constat le plus grave : Aucun problème trouvé (vert), À améliorer (jaune, gravité maximale jusqu'à 6), Action requise (rouge, 7–8) ou Critique (rouge, 9–10). En dessous figurent le nombre de remarques par niveau et le moment de la vérification, par exemple « 4 remarques : 1 critique, 1 élevé, 1 moyen, 1 faible · vérifié il y a 2 minutes ».
- Vérifier à nouveau : Relance la vérification, par exemple après avoir corrigé un constat. Pendant la vérification, l'en-tête affiche Vérification de la sécurité….
- ID : Un identifiant de la vérification, par exemple CVE-24-0002. Il s'agit d'un identifiant interne nomos, pas d'une entrée de la base de données publique CVE.
- Sévérité : La gravité du constat de 1 à 10, avec son niveau : Critique (9–10), Élevé (7–8), Moyen (4–6), Faible (1–3). Des chiffres plus élevés signifient un risque plus élevé.
- Description : Une brève description de la vulnérabilité.
- Actions/Solution : Pour chaque constat, un bouton Solution vous mène à la page de configuration correspondante.
- Rapport automatique par e-mail : Sous le tableau, l'option d'activation enclenche un rapport hebdomadaire par e-mail ; choisissez le jour de la semaine et l'heure.
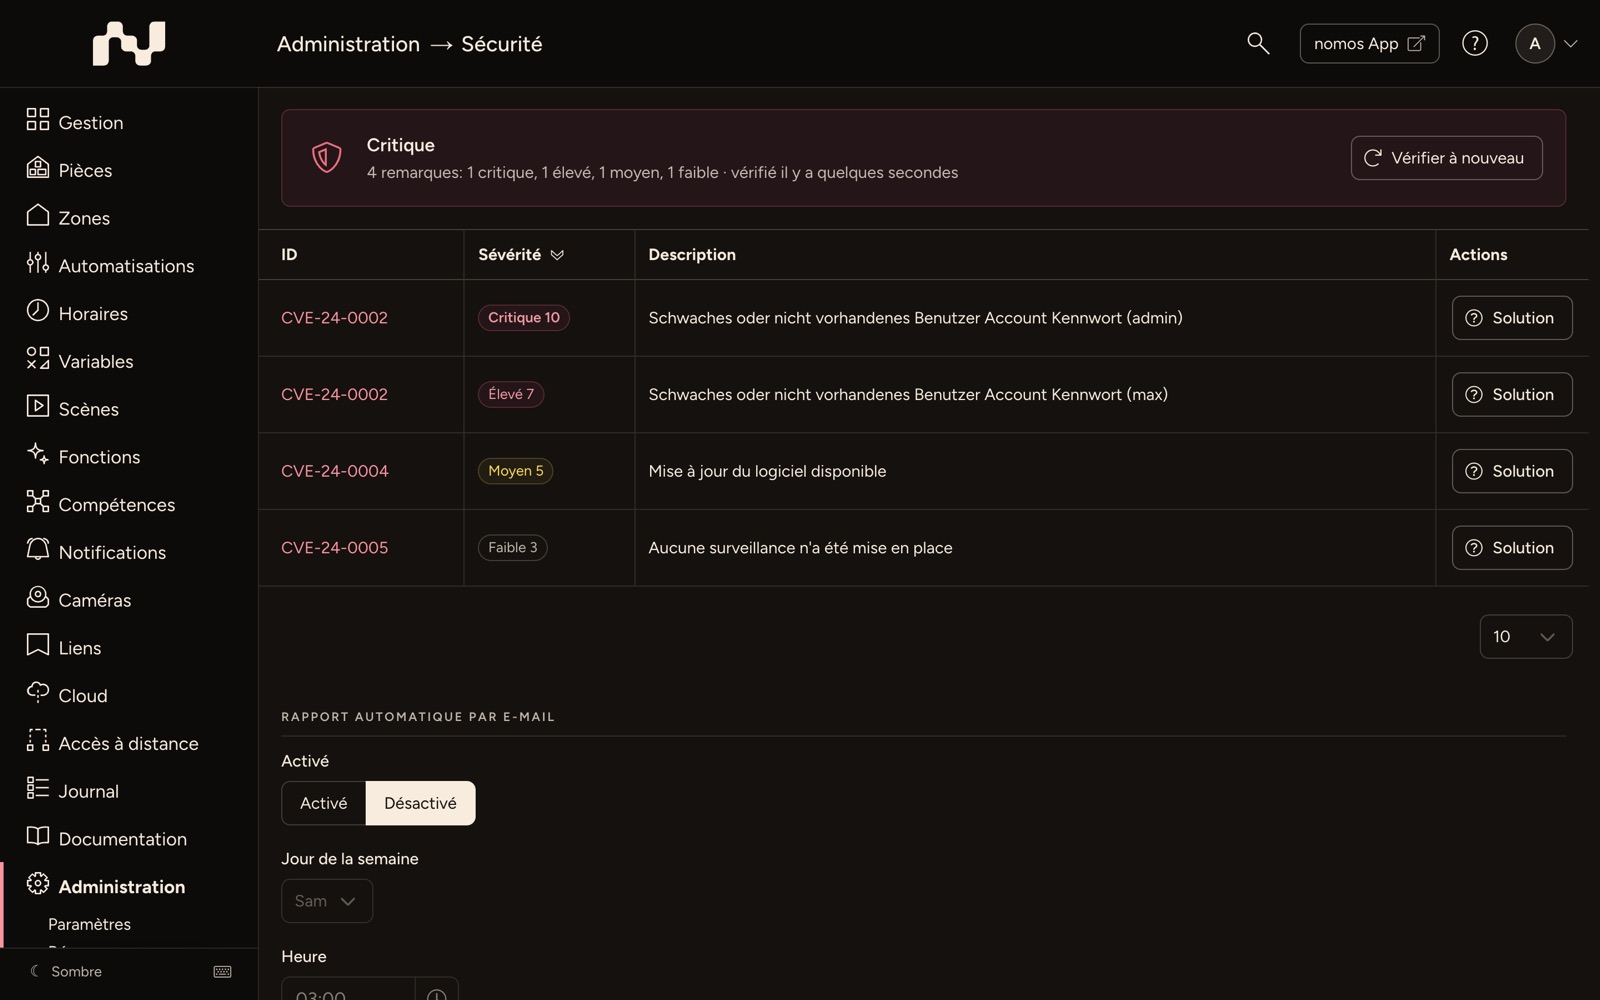
Aperçu des vérifications
L'État dans l'en-tête suit le constat le plus grave. Les mots de passe faibles sont signalés compte par compte : si plusieurs comptes sont concernés, le message apparaît plusieurs fois.
| ID | Message | Sévérité | Solution ouvre |
|---|---|---|---|
| CVE-24-0002 | Mot de passe du compte utilisateur faible ou inexistant (‹nom d'utilisateur›) | 10 (admin), 7 (user) | Utilisateurs |
| CVE-24-0003 | Accès invité activé | 4 | Utilisateurs |
| CVE-24-0004 | Mise à jour du logiciel disponible | 5 | Mise à jour |
| CVE-24-0005 | Aucune surveillance n'a été mise en place | 3 | – (voir nomos System Manager) |
| CVE-24-0006 | Aucune sauvegarde n'a été créée depuis un certain temps | 5 | Configuration |
| CVE-24-0007 | Temps de latence élevé du réseau | 7 | Réseau |
| CVE-24-0008 | Température élevée de l'unité centrale | 7 | Avancée |
| CVE-24-0009 | Charge élevée de l'unité centrale | 9 | Avancée |
| CVE-24-0010 | Utilisation élevée de la mémoire | 6 | Avancée |
| CVE-24-0011 | Utilisation élevée de l'espace de stockage | 9 | Avancée |
| CVE-24-0012 | Le broker MQTT n'a pas d'authentification configurée | 8 | MQTT |
Vérifications et correction
CVE-24-0002
Vérifie : si un compte utilisateur activé n'a pas de mot de passe, un mot de passe identique au nom d'utilisateur ou un mot de passe par défaut courant. Les comptes désactivés ne sont pas vérifiés.
Pourquoi : Ces mots de passe sont les premiers essayés lors d'une attaque. Un compte du groupe "admin" donne un accès complet à l'installation ; c'est pourquoi la sévérité y est la plus élevée.
Correction : Sous Utilisateurs, ouvrez le compte indiqué avec Modifier. Cochez Changer le mot de passe, saisissez le mot de passe actuel sous Ancien mot de passe et un nouveau mot de passe fort sous Nouveau mot de passe, puis validez avec Enregistrer. Désactivez un compte dont plus personne n'a besoin sous Statut avec Actif, ou supprimez-le. Avant la remise au client, Configuration pour les nouveaux utilisateurs attribue des mots de passe aléatoires aux nouveaux comptes.
CVE-24-0003
Vérifie : si l'utilisateur invité "guest" est activé.
Pourquoi : Lorsque l'utilisateur invité est activé, l'application propose une connexion sans mot de passe. Toute personne présente sur le réseau peut alors commander l'installation dans la limite des autorisations de l'utilisateur invité.
Correction : Sous Utilisateurs, cliquez sur le symbole d'état dans la première colonne de la ligne "guest" ; l'utilisateur invité est alors désactivé. Si vous en avez encore besoin, limitez ses autorisations au strict nécessaire. Lors de l'activation de l'Accès à distance, le contrôleur propose également de le désactiver.
CVE-24-0004
Vérifie : si un logiciel plus récent est disponible pour le contrôleur.
Pourquoi : Les mises à jour corrigent des vulnérabilités connues. Un contrôleur obsolète y reste exposé.
Correction : Installez la mise à jour sous Mise à jour avec Installer la mise à jour ou Installer la mise à jour de sécurité. Laissez Installer automatiquement les mises à jour de sécurité activé afin que les mises à jour de sécurité soient appliquées sans intervention de votre part.
CVE-24-0005
Vérifie : si au moins une surveillance est configurée. Une surveillance signale par push ou par e-mail lorsque des appareils ne sont plus joignables.
Pourquoi : Sans surveillance, la panne d'un appareil passe inaperçue jusqu'à ce que quelqu'un veuille l'utiliser. Le constat est une indication de faible sévérité.
Correction : Configurez une surveillance pour le contrôleur dans le nomos System Manager : dans l'onglet Surveillance, avec un nom, les appareils à surveiller, le délai avant le signalement et les destinataires. La configuration du contrôleur ne dispose pas de page dédiée, c'est pourquoi le constat ne propose pas de bouton Solution. Vous pouvez aussi créer des surveillances via MCP (outil monitoring_add).
CVE-24-0006
Vérifie : si une sauvegarde de la configuration a été créée au cours des 120 derniers jours. Une sauvegarde supprimée depuis compte également.
Pourquoi : Sans sauvegarde récente, tout ce qui a été configuré depuis la dernière sauvegarde est perdu en cas de panne ou de réinitialisation accidentelle.
Correction : Sous Configuration, saisissez un nom à Sauvegarder configuration et cliquez sur Sauvegarder. Conservez le fichier ailleurs que sur le contrôleur.
CVE-24-0007
Vérifie : le temps de réponse vers Internet. Le contrôleur envoie un ping à plusieurs destinations connues ; si même la réponse la plus rapide prend une seconde ou plus, le constat apparaît. Si aucune destination ne répond, il n'y a pas de constat.
Pourquoi : Une connexion lente retarde l'accès à distance, les services cloud, les notifications et les mises à jour, et indique une connexion réseau perturbée ou surchargée.
Correction : Vérifiez les paramètres sous Réseau, en particulier Routeur, Serveur DNS 1 et Serveur DNS 2, ainsi que le routeur, le câblage et la connexion Internet. Les connexions dont le contrôleur a besoin sont indiquées sous Exigences Système.
CVE-24-0008
Vérifie : si la température du processeur atteint 85 °C ou plus.
Pourquoi : Une chaleur persistante réduit la durée de vie du matériel ; le processeur se bride et le contrôleur peut tomber en panne.
Correction : La température actuelle est indiquée sous Avancée dans la section Performance, à CPU. Veillez à une ventilation suffisante du lieu d'installation, par exemple le tableau électrique, et à une distance suffisante des sources de chaleur. Si la charge est élevée en même temps, corrigez d'abord CVE-24-0009.
CVE-24-0009
Vérifie : si la charge moyenne du système sur les 15 dernières minutes atteint 0,9 ou plus.
Pourquoi : Un contrôleur surchargé en permanence réagit avec retard ; les automatisations et les commandes sont exécutées tardivement, voire pas du tout.
Correction : La charge actuelle est indiquée sous Avancée dans la section Performance, à CPU. Les causes fréquentes sont des automatisations qui se déclenchent mutuellement ou des flux Node-RED gourmands. La sortie sous Service Interne montre ce que le contrôleur traite en ce moment ; Redémarrer redémarre le service interne.
CVE-24-0010
Vérifie : si 15 % ou moins de la mémoire vive sont libres.
Pourquoi : Lorsque la mémoire vient à manquer, le système met fin à des processus ; des services tombent alors en panne ou redémarrent.
Correction : L'occupation est indiquée sous Avancée dans la section Performance, à RAM. Vérifiez les flux Node-RED et les flux de caméras ouverts simultanément. Si la valeur reste élevée, redémarrez le service interne sous Service Interne avec Redémarrer.
CVE-24-0011
Vérifie : si 15 % ou moins de l'espace de stockage des données sont libres.
Pourquoi : Lorsque l'espace de stockage est plein, le contrôleur ne peut plus enregistrer sa configuration, ses enregistrements ni les mises à jour.
Correction : L'occupation est indiquée sous Avancée dans la section Performance, à Stockage. Supprimez les fichiers devenus inutiles. Si la valeur reste élevée, contactez le support.
CVE-24-0012
Vérifie : si le broker MQTT intégré est activé et accepte des connexions sans nom d'utilisateur ni mot de passe.
Pourquoi : Sans authentification, n'importe quel appareil du réseau peut lire les valeurs et envoyer des commandes au contrôleur.
Correction : Sous MQTT, cochez Authentification, saisissez un Nom d'utilisateur et un Mot de passe, puis validez avec Enregistrer. Saisissez ensuite les mêmes identifiants dans vos propres clients MQTT.
Mesures de sécurité supplémentaires
- Vérifications de sécurité régulières : Planifiez des vérifications de sécurité régulières, par exemple avec le rapport hebdomadaire sous Rapport automatique par e-mail.
- Configuration du pare-feu : Configurez votre pare-feu pour empêcher l'accès non autorisé au contrôleur nomos. Les ports et connexions utilisés par le contrôleur sont indiqués sous Exigences Système.
- Sécurité du réseau : Protégez votre réseau avec des mots de passe forts et d'autres mesures de sécurité.
- Contrôle d'accès : Assurez-vous que seules les personnes autorisées ont accès au contrôleur nomos.