

Beveiliging
De nomos system Controller voert regelmatig een veiligheidscontrole uit om potentiële kwetsbaarheden te identificeren. De resultaten van deze controle worden in een tabel weergegeven.
- Toestand: De kop van de pagina noemt de toestand op basis van de ernstigste bevinding: Geen problemen gevonden (groen), Kan beter (geel, hoogste ernst tot 6), Actie nodig (rood, 7–8) of Kritiek (rood, 9–10). Daaronder staat het aantal meldingen per niveau en wanneer is gecontroleerd, bijv. „4 meldingen: 1 kritiek, 1 hoog, 1 middel, 1 laag · gecontroleerd 2 minuten geleden“.
- Opnieuw controleren: Start de controle opnieuw, bijvoorbeeld nadat u een bevinding hebt opgelost. Tijdens de controle staat in de kop Beveiliging wordt gecontroleerd….
- ID: Een kenmerk van de controle, bijv. CVE-24-0002. Het gaat om een intern nomos-kenmerk, niet om een vermelding in de openbare CVE-database.
- Ernst: De ernst van de bevinding van 1 tot 10, met het niveau: Kritiek (9–10), Hoog (7–8), Middel (4–6), Laag (1–3). Hogere cijfers betekenen een hoger risico.
- Beschrijving: Een korte beschrijving van de kwetsbaarheid.
- Acties/Oplossing: Voor elke bevinding is er een knop Oplossing die u naar de bijbehorende configuratiepagina brengt.
- Automatisch e-mailbericht: Onder de tabel schakelt u een wekelijks rapport per e-mail in en kiest u weekdag en tijd.
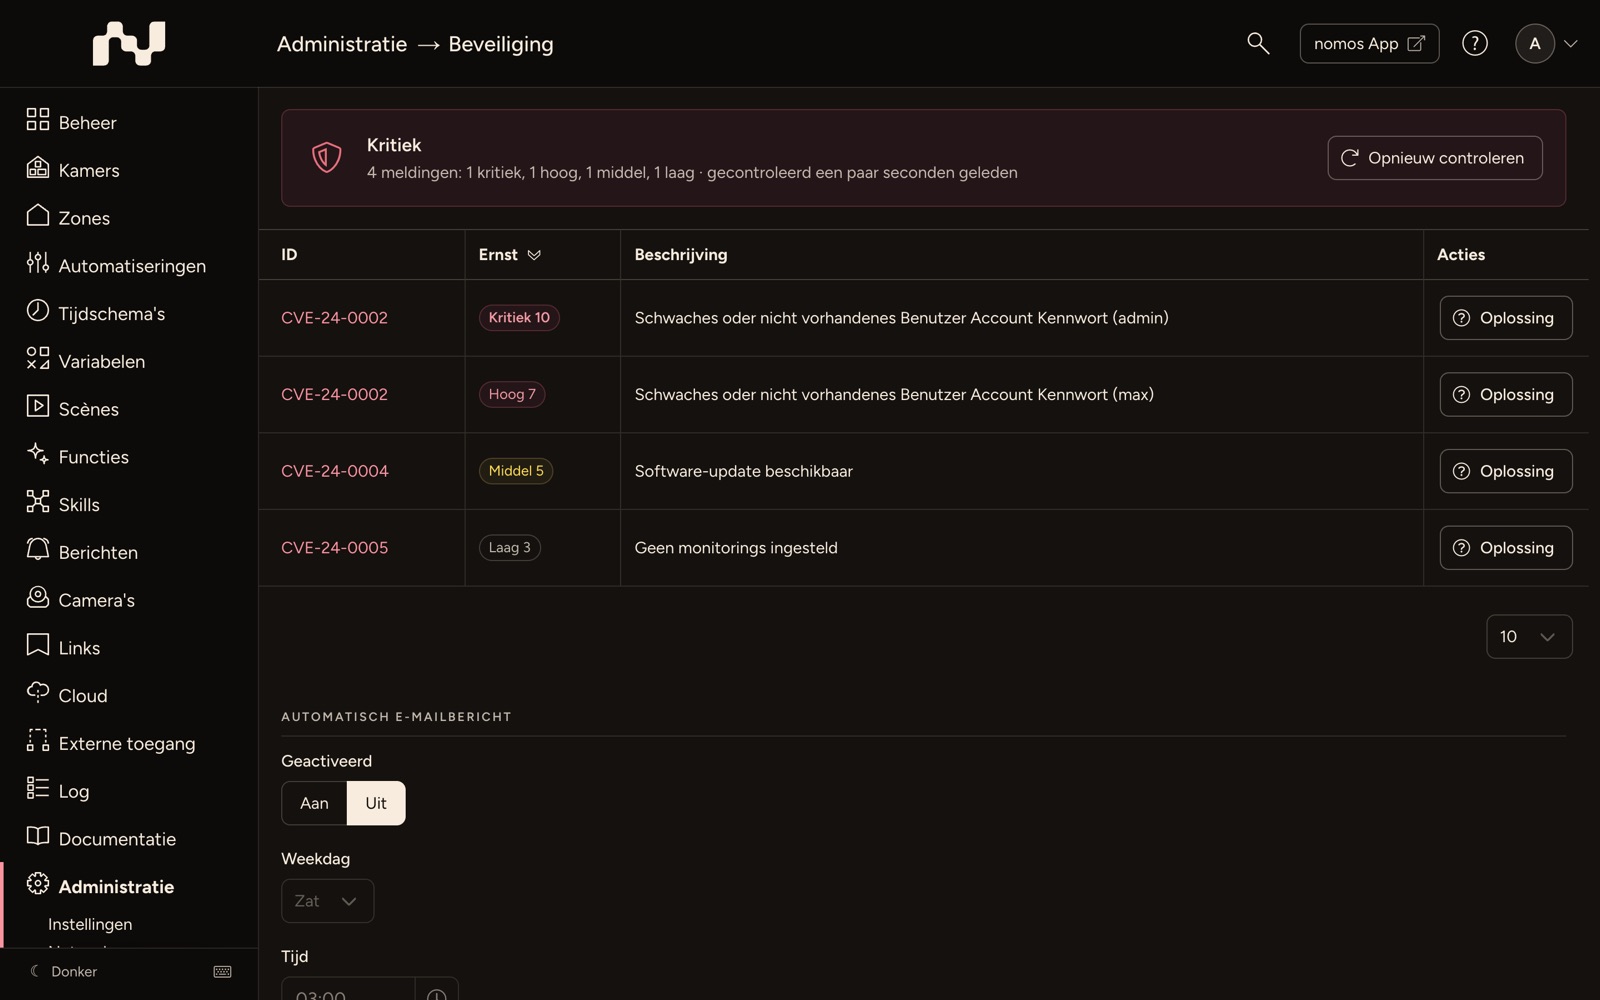
Overzicht van de controles
De Toestand in de kop volgt de ernstigste bevinding. Zwakke wachtwoorden worden per account gemeld: zijn meerdere accounts betrokken, dan verschijnt de melding meerdere keren.
| ID | Melding | Ernst | Oplossing opent |
|---|---|---|---|
| CVE-24-0002 | Zwak of onbestaand gebruikerswachtwoord (‹gebruikersnaam›) | 10 (admin), 7 (user) | Gebruikers |
| CVE-24-0003 | Gasttoegang geactiveerd | 4 | Gebruikers |
| CVE-24-0004 | Software-update beschikbaar | 5 | Software-update |
| CVE-24-0005 | Geen monitorings ingesteld | 3 | – (zie nomos System Manager) |
| CVE-24-0006 | Er is al enige tijd geen back-up gemaakt | 5 | Configuratie |
| CVE-24-0007 | Hoge netwerklatentie | 7 | Netwerk |
| CVE-24-0008 | Hoge CPU-temperatuur | 7 | Geavanceerd |
| CVE-24-0009 | Hoge CPU-belasting | 9 | Geavanceerd |
| CVE-24-0010 | Hoog geheugengebruik | 6 | Geavanceerd |
| CVE-24-0011 | Hoog opslaggebruik | 9 | Geavanceerd |
| CVE-24-0012 | MQTT-broker heeft geen authenticatie geconfigureerd | 8 | MQTT |
Controles en oplossing
CVE-24-0002
Controleert: of een geactiveerd gebruikersaccount geen wachtwoord heeft, een wachtwoord dat gelijk is aan de gebruikersnaam of een veelgebruikt standaardwachtwoord. Gedeactiveerde accounts worden niet gecontroleerd.
Waarom: Zulke wachtwoorden worden bij een aanval als eerste geprobeerd. Een account in de groep "admin" heeft volledige toegang tot de installatie; daarom is de ernst daar het hoogst.
Oplossing: Open onder Gebruikers het genoemde account met Bewerken. Vink Wachtwoord wijzigen aan, vul onder Oud wachtwoord het huidige en onder Nieuw wachtwoord een sterk nieuw wachtwoord in en bevestig met Opslaan. Een account dat niemand meer nodig heeft, schakelt u onder Status met Actief uit of verwijdert u. Vóór de overdracht aan de klant geeft Installing voor nieuwe gebruikers de nieuwe accounts willekeurige wachtwoorden.
CVE-24-0003
Controleert: of de gastgebruiker "guest" geactiveerd is.
Waarom: Met een geactiveerde gastgebruiker biedt de app een aanmelding zonder wachtwoord aan. Iedereen in het netwerk kan de installatie dan bedienen binnen de rechten van de gastgebruiker.
Oplossing: Klik onder Gebruikers in de rij "guest" op het statussymbool in de eerste kolom; daarmee is de gastgebruiker gedeactiveerd. Hebt u hem nog nodig, beperk dan zijn rechten tot het hoogstnodige. Bij het inschakelen van Externe toegang biedt de controller ook aan hem te deactiveren.
CVE-24-0004
Controleert: of er nieuwere software voor de controller beschikbaar is.
Waarom: Updates dichten bekende beveiligingslekken. Een verouderde controller blijft daarvoor kwetsbaar.
Oplossing: Installeer de update onder Software-update met Installeer update of Beveiligingsupdate installeren. Laat Beveiligingsupdates automatisch installeren ingeschakeld, zodat beveiligingsupdates ook zonder uw tussenkomst worden geïnstalleerd.
CVE-24-0005
Controleert: of er minstens één monitoring is ingesteld. Een monitoring meldt via push of e-mail wanneer apparaten niet meer bereikbaar zijn.
Waarom: Zonder monitoring blijft de uitval van een apparaat onopgemerkt tot iemand het wil bedienen. De bevinding is een aanwijzing met lage ernst.
Oplossing: Stel in de nomos System Manager een monitoring voor de controller in: in het tabblad Monitoring met een naam, de te bewaken apparaten, de wachttijd tot de melding en de ontvangers. De configuratie van de controller heeft hiervoor geen eigen pagina; daarom biedt de bevinding geen knop Oplossing. U kunt monitorings ook aanmaken via MCP (tool monitoring_add).
CVE-24-0006
Controleert: of er in de afgelopen 120 dagen een back-up van de configuratie is gemaakt. Ook een inmiddels verwijderde back-up telt mee.
Waarom: Zonder recente back-up gaat bij een defect of een onbedoelde reset alles verloren wat sinds de laatste back-up is ingericht.
Oplossing: Vul onder Configuratie bij Back-up maken van configuratie een naam in en klik op Back-up. Bewaar het bestand buiten de controller.
CVE-24-0007
Controleert: de reactietijd naar internet. De controller stuurt een ping naar meerdere bekende bestemmingen; duurt zelfs het snelste antwoord een seconde of langer, dan verschijnt de bevinding. Antwoordt geen enkele bestemming, dan is er geen bevinding.
Waarom: Een trage verbinding vertraagt externe toegang, clouddiensten, meldingen en updates en wijst op een verstoorde of overbelaste netwerkverbinding.
Oplossing: Controleer de instellingen onder Netwerk, met name Router, DNS-server 1 en DNS-server 2, en daarnaast router, bekabeling en internetaansluiting. Welke verbindingen de controller nodig heeft, staat onder Systeemvereisten.
CVE-24-0008
Controleert: of de processortemperatuur 85 °C of hoger is.
Waarom: Aanhoudende hitte verkort de levensduur van de hardware; de processor gaat terugschakelen en de controller kan uitvallen.
Oplossing: De actuele temperatuur staat onder Geavanceerd in de sectie Prestaties bij CPU. Zorg op de inbouwplaats, bijvoorbeeld in de verdeelkast, voor voldoende ventilatie en afstand tot warmtebronnen. Is tegelijk de belasting hoog, los dan eerst CVE-24-0009 op.
CVE-24-0009
Controleert: of de gemiddelde systeembelasting over de laatste 15 minuten 0,9 of hoger is.
Waarom: Een voortdurend overbelaste controller reageert vertraagd; automatiseringen en commando's worden laat of helemaal niet uitgevoerd.
Oplossing: De actuele belasting staat onder Geavanceerd in de sectie Prestaties bij CPU. Veelvoorkomende oorzaken zijn automatiseringen die elkaar wederzijds activeren of zware Node-RED-flows. De uitvoer onder Interne dienst toont wat de controller op dat moment verwerkt; Herstarten start de interne service opnieuw.
CVE-24-0010
Controleert: of 15 % of minder van het werkgeheugen vrij is.
Waarom: Raakt het werkgeheugen op, dan beëindigt het systeem processen; diensten vallen dan uit of starten opnieuw.
Oplossing: Het gebruik staat onder Geavanceerd in de sectie Prestaties bij RAM. Controleer Node-RED-flows en gelijktijdig geopende streams van camera's. Blijft de waarde hoog, start dan onder Interne dienst met Herstarten de interne service opnieuw.
CVE-24-0011
Controleert: of 15 % of minder van de gegevensopslag vrij is.
Waarom: Is de gegevensopslag vol, dan kan de controller configuratie, opnamen en updates niet meer wegschrijven.
Oplossing: Het gebruik staat onder Geavanceerd in de sectie Prestaties bij Opslag. Verwijder bestanden die niet meer nodig zijn. Blijft de waarde hoog, neem dan contact op met de support.
CVE-24-0012
Controleert: of de ingebouwde MQTT-broker ingeschakeld is en verbindingen zonder gebruikersnaam en wachtwoord accepteert.
Waarom: Zonder authenticatie kan elk apparaat in het netwerk waarden meelezen en commando's naar de controller sturen.
Oplossing: Vink onder MQTT Authenticatie aan, vul Gebruikersnaam en Wachtwoord in en bevestig met Opslaan. Vul daarna dezelfde inloggegevens in uw eigen MQTT-clients in.
Aanvullende veiligheidsmaatregelen
- Regelmatige veiligheidscontroles: Plan regelmatige veiligheidscontroles in, bijvoorbeeld met het wekelijkse rapport onder Automatisch e-mailbericht.
- Firewall-configuratie: Configureer uw firewall om ongeautoriseerde toegang tot de nomos system Controller te voorkomen. Welke poorten en verbindingen de controller gebruikt, staat onder Systeemvereisten.
- Netwerkbeveiliging: Bescherm uw netwerk met sterke wachtwoorden en andere veiligheidsmaatregelen.
- Toegangscontrole: Zorg ervoor dat alleen bevoegde personen toegang hebben tot de nomos system Controller.