

Aspetto
Sicurezza
Il nomos system Controller esegue regolarmente un controllo di sicurezza per identificare potenziali vulnerabilità. I risultati di questo controllo vengono visualizzati in una tabella.
- Stato: L'intestazione della pagina indica lo stato in base al risultato più grave: Nessun problema trovato (verde), Da migliorare (giallo, gravità massima fino a 6), Intervento necessario (rosso, 7–8) o Critico (rosso, 9–10). Sotto compaiono il numero di segnalazioni per livello e quando è stato eseguito il controllo, ad es. «4 segnalazioni: 1 critico, 1 alto, 1 medio, 1 basso · controllato 2 minuti fa».
- Controlla di nuovo: Avvia di nuovo il controllo, ad esempio dopo aver risolto un problema. Durante il controllo l'intestazione mostra Controllo della sicurezza in corso….
- ID: Un identificativo del controllo, ad es. CVE-24-0002. Si tratta di un identificativo interno nomos, non di una voce del database pubblico CVE.
- Gravità: La gravità del risultato da 1 a 10, con il suo livello: Critico (9–10), Alto (7–8), Medio (4–6), Basso (1–3). Numeri più alti indicano un rischio maggiore.
- Descrizione: Una breve spiegazione della falla di sicurezza.
- Azioni/Soluzione: Per ogni risultato è presente un pulsante Soluzione che La porta alla pagina di configurazione corrispondente.
- Report e-mail automatico: Sotto la tabella attiva un report settimanale via e-mail e sceglie giorno della settimana e ora.
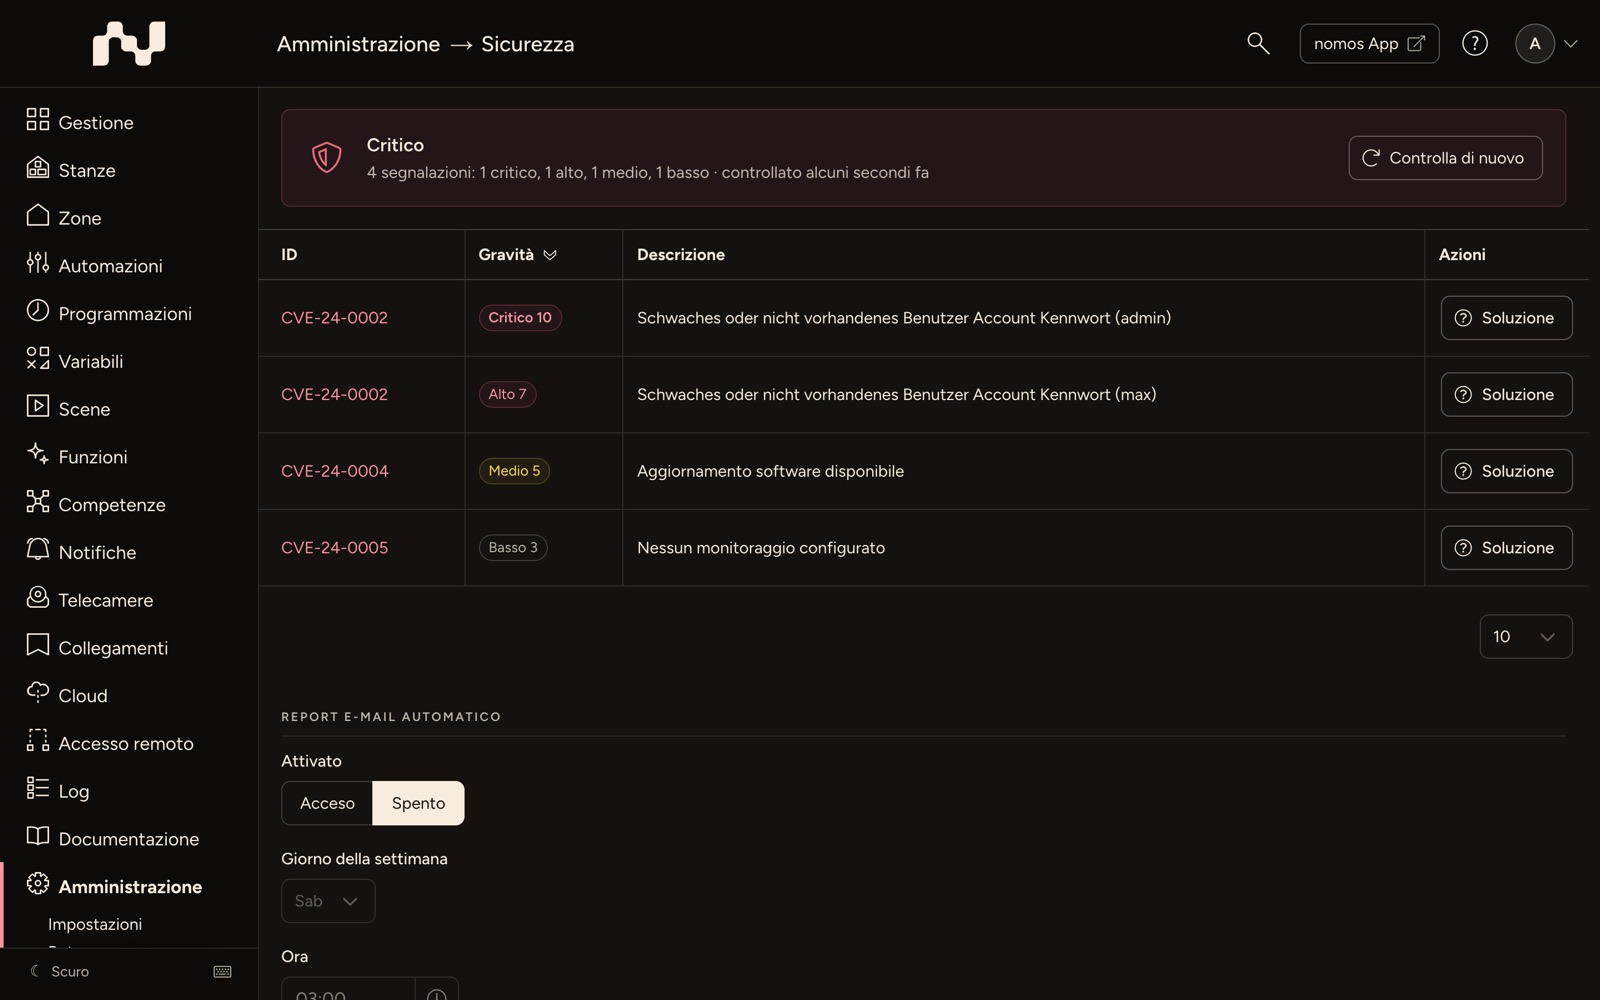
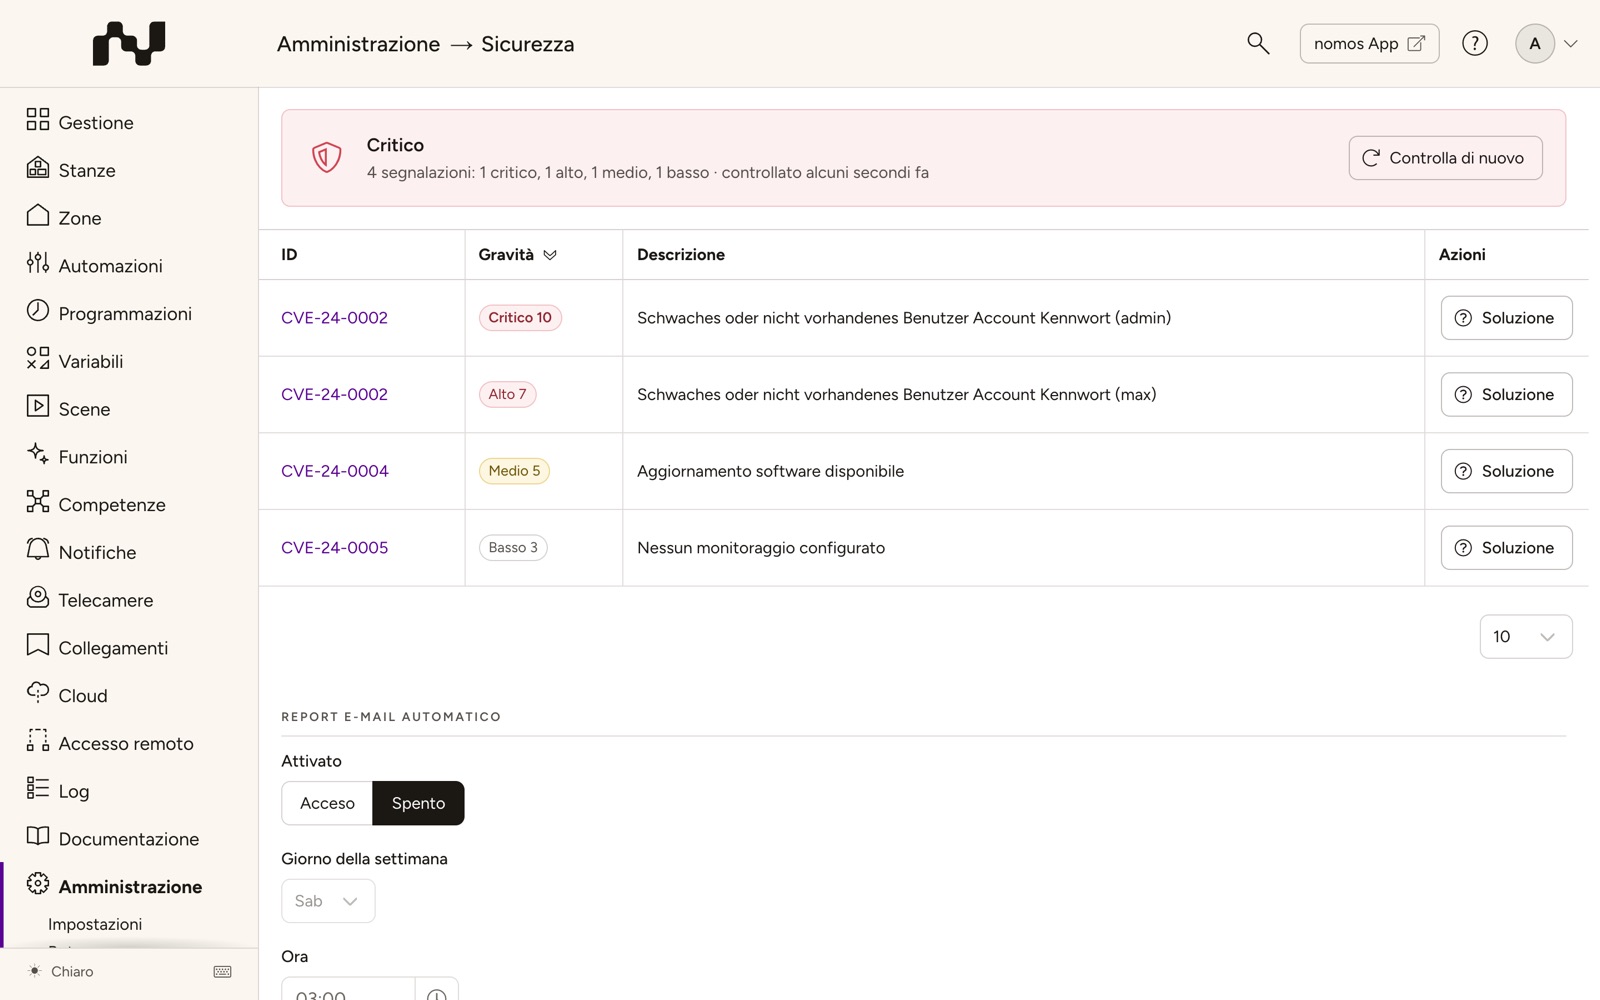
Panoramica dei controlli
Lo Stato nell'intestazione segue il risultato più grave. Le password deboli vengono segnalate per ogni account: se sono interessati più account, il messaggio compare più volte.
| ID | Messaggio | Gravità | Soluzione apre |
|---|---|---|---|
| CVE-24-0002 | Password dell'account utente debole o inesistente (‹nome utente›) | 10 (admin), 7 (user) | Utenti |
| CVE-24-0003 | Accesso ospite attivato | 4 | Utenti |
| CVE-24-0004 | Aggiornamento software disponibile | 5 | Aggiornamento software |
| CVE-24-0005 | Nessun monitoraggio configurato | 3 | – (vedere nomos System Manager) |
| CVE-24-0006 | Non è stato creato un backup da tempo | 5 | Configurazione |
| CVE-24-0007 | Latenza di rete alta | 7 | Rete |
| CVE-24-0008 | Temperatura CPU alta | 7 | Avanzato |
| CVE-24-0009 | Carico CPU alto | 9 | Avanzato |
| CVE-24-0010 | Utilizzo RAM alto | 6 | Avanzato |
| CVE-24-0011 | Utilizzo memoria alto | 9 | Avanzato |
| CVE-24-0012 | Il broker MQTT non ha l'autenticazione configurata | 8 | MQTT |
Controlli e risoluzione
CVE-24-0002
Controlla: se un account utente attivato non ha una password, ha una password uguale al nome utente oppure una password predefinita molto diffusa. Gli account disattivati non vengono controllati.
Perché: Queste password sono le prime a essere provate in un attacco. Un account del gruppo "admin" ha accesso completo all'impianto; per questo la gravità è massima.
Risoluzione: In Utenti apra l'account indicato con Modifica. Selezioni Modifica password, inserisca la password attuale in Vecchia password e una nuova password sicura in Nuova password e confermi con Salva. Un account che non serve più lo disattivi in Stato con Attivo oppure lo elimini. Prima della consegna al cliente, Configurazione per nuovo utente assegna password casuali ai nuovi account.
CVE-24-0003
Controlla: se l'utente ospite "guest" è attivato.
Perché: Con l'utente ospite attivato, l'app offre un accesso senza password. Chiunque si trovi nella rete può quindi comandare l'impianto entro le autorizzazioni dell'utente ospite.
Risoluzione: In Utenti clicchi sul simbolo di stato nella prima colonna della riga "guest"; in questo modo l'utente ospite viene disattivato. Se Le serve ancora, limiti le sue autorizzazioni allo stretto necessario. Quando attiva l'Accesso remoto, il Controller propone anch'esso di disattivarlo.
CVE-24-0004
Controlla: se è disponibile un software più recente per il Controller.
Perché: Gli aggiornamenti chiudono vulnerabilità note. Un Controller non aggiornato resta esposto a queste vulnerabilità.
Risoluzione: Installi l'aggiornamento in Aggiornamento software con Installa aggiornamento o Installa aggiornamento di sicurezza. Lasci attivo Installare automaticamente gli aggiornamenti di sicurezza, così gli aggiornamenti di sicurezza vengono installati anche senza il Suo intervento.
CVE-24-0005
Controlla: se è configurato almeno un monitoraggio. Un monitoraggio segnala via push o e-mail quando i dispositivi non sono più raggiungibili.
Perché: Senza monitoraggio, il guasto di un dispositivo passa inosservato finché qualcuno non prova a usarlo. Il risultato è un'indicazione di bassa gravità.
Risoluzione: Configuri un monitoraggio per il controller nel nomos System Manager: nella scheda Monitoraggio, con un nome, i dispositivi da monitorare, il tempo di attesa prima della segnalazione e i destinatari. La configurazione del controller non ha una pagina dedicata, per questo il risultato non offre il pulsante Soluzione. In alternativa crei i monitoraggi tramite MCP (strumento monitoring_add).
CVE-24-0006
Controlla: se negli ultimi 120 giorni è stato creato un backup della configurazione. Conta anche un backup eliminato nel frattempo.
Perché: Senza un backup recente, in caso di guasto o di ripristino accidentale va perso tutto ciò che è stato configurato dopo l'ultimo backup.
Risoluzione: In Configurazione inserisca un nome in Backup della configurazione e clicchi su Backup. Conservi il file al di fuori del Controller.
CVE-24-0007
Controlla: il tempo di risposta verso Internet. Il Controller invia un ping a diverse destinazioni note; se anche la risposta più veloce richiede un secondo o più, compare il risultato. Se nessuna destinazione risponde, non c'è alcun risultato.
Perché: Una connessione lenta ritarda l'accesso remoto, i servizi cloud, le notifiche e gli aggiornamenti e indica una connessione di rete disturbata o sovraccarica.
Risoluzione: Verifichi le impostazioni in Rete, in particolare Router, Server DNS 1 e Server DNS 2, oltre a router, cablaggio e connessione Internet. Le connessioni di cui il Controller ha bisogno sono elencate in Requisiti di sistema.
CVE-24-0008
Controlla: se la temperatura del processore è di 85 °C o superiore.
Perché: Il calore costante riduce la durata dell'hardware; il processore si autolimita e il Controller può guastarsi.
Risoluzione: La temperatura attuale è indicata in Avanzato nella sezione Prestazioni, alla voce CPU. Provveda a una ventilazione sufficiente nel luogo di installazione, ad esempio il quadro elettrico, e a una distanza adeguata dalle fonti di calore. Se contemporaneamente il carico è alto, risolva prima CVE-24-0009.
CVE-24-0009
Controlla: se il carico medio del sistema negli ultimi 15 minuti è di 0,9 o superiore.
Perché: Un Controller costantemente sovraccarico reagisce in ritardo; automazioni e comandi vengono eseguiti tardi o non vengono eseguiti affatto.
Risoluzione: Il carico attuale è indicato in Avanzato nella sezione Prestazioni, alla voce CPU. Cause frequenti sono automazioni che si attivano a vicenda o flussi Node-RED impegnativi. L'output in Servizio interno mostra che cosa sta elaborando il Controller; Riavvia riavvia il servizio interno.
CVE-24-0010
Controlla: se è libero il 15 % o meno della memoria di lavoro.
Perché: Quando la memoria scarseggia, il sistema termina dei processi; i servizi si interrompono o si riavviano.
Risoluzione: L'occupazione è indicata in Avanzato nella sezione Prestazioni, alla voce RAM. Verifichi i flussi Node-RED e gli stream delle telecamere aperti contemporaneamente. Se il valore resta alto, riavvii il servizio interno in Servizio interno con Riavvia.
CVE-24-0011
Controlla: se è libero il 15 % o meno della memoria dati.
Perché: Quando la memoria dati è piena, il Controller non può più scrivere configurazione, registrazioni e aggiornamenti.
Risoluzione: L'occupazione è indicata in Avanzato nella sezione Prestazioni, alla voce Archiviazione. Rimuova i file non più necessari. Se il valore resta alto, si rivolga al supporto.
CVE-24-0012
Controlla: se il broker MQTT integrato è attivo e accetta connessioni senza nome utente e password.
Perché: Senza autenticazione, qualsiasi dispositivo nella rete può leggere i valori e inviare comandi al Controller.
Risoluzione: In MQTT selezioni Autenticazione, inserisca Nome utente e Password e confermi con Salva. Inserisca poi le stesse credenziali nei Suoi client MQTT.
Misure di sicurezza aggiuntive
- Controlli di sicurezza regolari: Pianifichi revisioni di sicurezza regolari, ad esempio con il report settimanale in Report e-mail automatico.
- Configurazione del firewall: Configuri il Suo firewall per prevenire accessi non autorizzati al nomos system Controller. Le porte e le connessioni utilizzate dal Controller sono elencate in Requisiti di sistema.
- Sicurezza della rete: Protegga la Sua rete con password complesse e altre misure di sicurezza.
- Controllo degli accessi: Si assicuri che solo le persone autorizzate abbiano accesso al nomos system Controller.